
L’idée que les cyberattaques ne visent que les fleurons du CAC 40 est devenue une illusion dangereuse. Alors que les grands groupes ont massivement investi dans leur défense, les réseaux de piratage ont déplacé leur curseur vers le maillon le plus agile, mais aussi le plus vulnérable de notre économie : la PME. Aujourd’hui, deux entreprises sur trois ont déjà subi une tentative d’intrusion majeure, marquant un tournant où la sécurité numérique n’est plus une option technique, mais une condition de survie.
L’actualité récente nous rappelle brutalement que personne n’est à l’abri. En juillet 2025, l’entreprise française Wibaie, une menuiserie industrielle de 600 salariés, a vu sa production totalement paralysée pendant dix jours suite à une attaque par rançongiciel (ransomware). Ce n’est qu’un exemple parmi tant d’autres, comme l’attaque subie par l’Hôpital Simone Veil de Cannes qui a rappelé que même les infrastructures locales essentielles sont dans le viseur des cybercriminels.
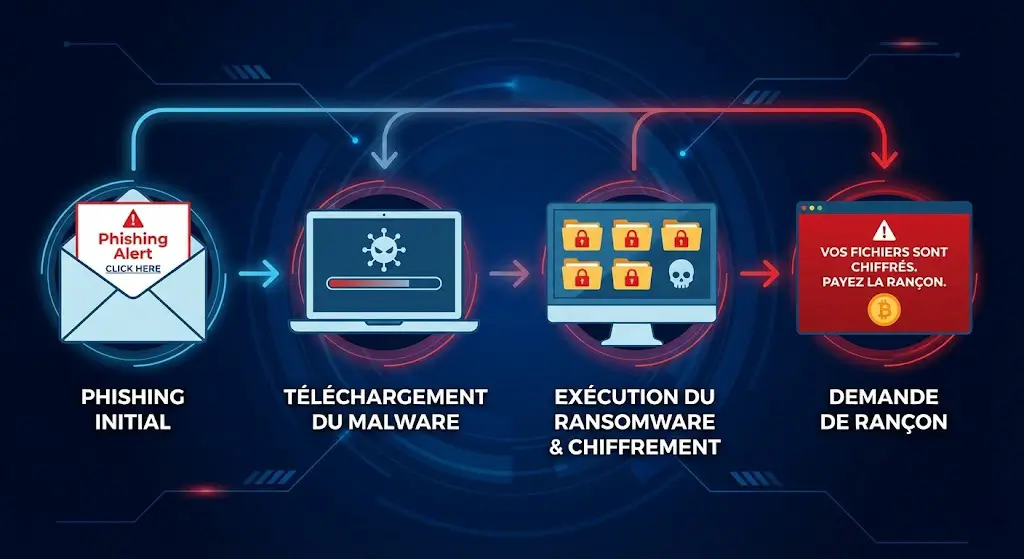
ransomware pme
Cette recrudescence s’explique par l’industrialisation de la menace. Avec l’avènement du « Ransomware-as-a-Service » et du phishing dopé à l’intelligence artificielle, n’importe quel attaquant peut désormais lancer des offensives sophistiquées pour quelques dizaines d’euros. Pour le dirigeant, le risque n’est plus seulement une perte de données, mais un arrêt cardiaque de l’activité : facturation bloquée, commandes inaccessibles et réputation durablement entachée.
Pourtant, la fatalité n’a pas sa place dans votre stratégie. Que vous soyez à la tête d’une structure industrielle ou d’une agence de services, des solutions existent pour anticiper le pire. Ce dossier a été conçu comme un véritable guide de protection ransomware pour dirigeant de PME sans service IT, afin de vous donner les clés de compréhension et, surtout, les étapes pour bâtir un plan de reprise d’activité PME après cyberattaque
Voici le développement de la deuxième partie de votre article, centrée sur les mécanismes qui expliquent pourquoi les petites et moyennes structures sont désormais en première ligne.
I. Pourquoi les PME sont-elles devenues des cibles « industrielles » ?
Il est loin le temps où les cyberattaques étaient des opérations artisanales visant quelques cibles prestigieuses. En 2026, le crime numérique s’est structuré comme une industrie de services, avec ses propres modèles économiques et ses outils de productivité. Les PME se retrouvent au cœur de ce système pour trois raisons majeures.
1. Le Ransomware-as-a-Service (RaaS) : La piraterie pour tous
Le marché noir s’est doté de plateformes « prêtes à l’emploi ». Des groupes de hackers chevronnés louent désormais leurs infrastructures et leurs virus à des affiliés moins expérimentés en échange d’un pourcentage sur les rançons perçues.
Cette démocratisation a multiplié le nombre d’assaillants. Ces « franchisés » du crime ne cherchent pas forcément la proie la plus riche, mais la plus facile. Pour eux, pirater dix PME avec une sécurité moyenne est plus rentable et moins risqué que de s’attaquer à une banque protégée par des experts.
Pour comprendre pourquoi les attaques explosent en 2026, il faut cesser d’imaginer un hacker isolé dans une cave. Le monde du cybercrime a adopté les codes du SaaS (Software as a Service). Désormais, n’importe qui, même sans compétences techniques poussées, peut devenir un « preneur d’otages numérique ».
Une division du travail redoutable
Le modèle RaaS repose sur une collaboration entre deux types d’acteurs, calquée sur le modèle de la franchise :
-
Les « Opérateurs » (Les Architectes) : Ce sont des groupes de développeurs de haut niveau. Ils conçoivent le virus (le ransomware), gèrent les serveurs de contrôle et mettent en place les plateformes de paiement. Ils ne lancent pas les attaques eux-mêmes ; ils fournissent l’infrastructure.
-
Les « Affiliés » (Les Franchisés) : Ce sont les clients de ces plateformes. Ils achètent ou louent l’accès au virus. Leur rôle ? Trouver une faille dans une PME, infiltrer le réseau et déclencher l’attaque. En échange, ils reversent une commission — généralement entre 20 % et 30 % de la rançon — aux créateurs du logiciel.
Des plateformes « User Friendly »
Le plus inquiétant pour une PME est la simplicité de ces outils. Les plateformes de RaaS disposent de :
-
Tableaux de bord (Dashboards) : Pour suivre en temps réel le nombre de PC infectés et l’état des négociations.
-
Services de support : Des « chats » d’assistance technique pour aider l’affilié s’il rencontre une difficulté à chiffrer les données d’une cible.
-
SAV pour les victimes : Des centres d’appels dédiés pour aider les entreprises victimes à acheter des Bitcoins et à payer la rançon.
La logique du volume : Pourquoi vous plutôt qu’une banque ?
Dans ce modèle de franchise, la rentabilité repose sur la vitesse et le volume. Pour un affilié, le calcul est purement mathématique :
-
Le risque : S’attaquer à une banque ou à un ministère, c’est s’exposer à une riposte immédiate des services secrets et à des systèmes de défense impénétrables.
-
Le profit : Pirater dix PME qui n’ont pas de responsable cybersécurité dédié est infiniment plus facile. Même si la rançon demandée est plus faible (par exemple 20 000 € au lieu de 2 millions €), le cumul est rentable, rapide et les chances de réussite sont de 99 %.
2. L’Intelligence Artificielle : La fin du phishing « à l’ancienne »
L’époque des emails truffés de fautes d’orthographe et de syntaxes approximatives est révolue. Grâce aux modèles de langage avancés (IA générative), les pirates automatisent désormais des campagnes de phishing (hameçonnage) d’une précision redoutable :
-
Mimétisme parfait : L’IA peut analyser le style d’écriture d’un fournisseur ou d’un dirigeant pour rédiger un email de demande de virement parfaitement crédible.
-
Traduction instantanée : Les groupes internationaux ciblent désormais les PME françaises avec un niveau de langue irréprochable.
-
Volume massif : Là où un humain envoyait dix emails par jour, une IA en envoie des milliers, personnalisés selon le secteur d’activité de la cible.
3. La PME comme « cheval de Troie » de la Supply Chain
En 2026, la sécurité est devenue une question d’écosystème. Les pirates ont compris que les grandes entreprises sont des forteresses. Pour y entrer, ils passent par les fournisseurs, souvent des PME, qui disposent d’accès privilégiés aux réseaux ou aux factures de leurs grands clients.
-
En compromettant votre boîte mail, l’attaquant ne cherche pas seulement votre argent : il utilise votre identité pour piéger vos clients les plus importants.
-
Cette vulnérabilité des chaînes d’approvisionnement place la responsabilité du dirigeant de PME au premier plan des enjeux de confiance inter-entreprises.
4. Le désert informatique : Une faille structurelle
Le dernier facteur est organisationnel. Dans une structure de 20 ou 50 salariés, le dirigeant cumule souvent les fonctions, incluant parfois la gestion sommaire du parc informatique.
-
Retard de mise à jour : Par manque de temps, des failles de sécurité connues restent ouvertes pendant des mois.
-
Culture du « Shadow IT » : L’utilisation d’outils personnels non sécurisés par les employés pour gagner en rapidité crée autant de portes dérobées pour les rançongiciels.
II. Le coût réel d’une attaque (au-delà de la rançon)
Beaucoup de dirigeants font l’erreur d’évaluer le risque cyber à l’aune du montant de la rançon demandée par les pirates. Or, dans la réalité des PME en 2026, la rançon ne représente souvent que la partie émergée de l’iceberg. Le véritable préjudice financier se niche dans les répercussions indirectes et durables de l’attaque.
1. La paralysie opérationnelle : Le coût du silence
Le premier choc est celui de l’arrêt brutal. Lorsqu’un ransomware chiffre vos données, c’est l’ensemble de votre écosystème numérique qui s’éteint : plus d’accès aux carnets de commandes, impossibilité d’émettre des factures, arrêt des lignes de production automatisées.
Comme nous l’avons vu avec l’exemple de l’entreprise Wibaie, dix jours de paralysie pour une structure de 600 salariés représentent une perte d’exploitation colossale. Pour une PME, chaque jour sans activité signifie :
-
Le maintien des charges fixes (salaires, loyers, emprunts) sans aucune rentrée d’argent.
-
Des pénalités de retard potentielles auprès des clients et des fournisseurs.
-
Une désorganisation profonde qui peut prendre des mois à se résorber.
2. L’atteinte au « capital confiance »
Dans un monde B2B interconnecté, votre sécurité est celle de vos partenaires. Si votre panoplie logicielle est compromise, vos clients peuvent craindre une contagion.
-
La fuite de données : Si les informations confidentielles de vos clients sont exfiltrées et revendues sur le dark web, le préjudice d’image est souvent irréparable.
-
La rupture de contrat : En 2026, de plus en plus de donneurs d’ordres incluent des clauses de cybersécurité strictes. Une attaque peut entraîner la résiliation de contrats majeurs si vous n’avez pas démontré une diligence suffisante dans votre protection.
3. Les sanctions juridiques et le risque RGPD
La responsabilité du dirigeant est directement engagée en cas de faille de sécurité. Le Règlement Général sur la Protection des Données (RGPD) impose des obligations strictes de notification et de sécurisation.
-
Les amendes de la CNIL : En cas de négligence avérée (absence de mises à jour, mots de passe trop simples, absence de chiffrement), les sanctions financières peuvent atteindre des montants significatifs, pesant lourdement sur la trésorerie d’une PME.
-
Les recours des tiers : Vos clients ou employés dont les données personnelles ont été volées peuvent se retourner contre l’entreprise pour demander réparation.
4. Les frais de reconstruction et de remédiation
Repartir après une attaque ne se résume pas à cliquer sur un bouton « Redémarrer ». C’est un processus long et coûteux qui mobilise des experts extérieurs :
-
Audit technique : Identifier par où les pirates sont entrés pour éviter qu’ils ne reviennent le lendemain.
-
Restauration des systèmes : Nettoyer chaque poste de travail et chaque serveur avant de réinjecter les sauvegardes.
-
Dette technologique : Souvent, l’attaque révèle une architecture informatique obsolète qu’il faut alors moderniser en urgence, à des coûts bien plus élevés que si l’investissement avait été planifié.
Le diagnostic de l’expert : On estime aujourd’hui que le coût total d’une cyberattaque pour une PME est en moyenne 10 à 20 fois supérieur au montant de la rançon initiale. Anticiper n’est plus une dépense, c’est une assurance vie pour votre bilan comptable.
III. Plan d’action : 3 étapes pour une protection immédiate
Face à la sophistication des menaces de 2026, la sécurité absolue n’existe pas. En revanche, la résilience — c’est-à-dire votre capacité à encaisser un choc et à redémarrer rapidement — est à la portée de chaque PME. Voici les trois piliers sur lesquels doit reposer votre arsenal défensif.
1. La règle d’or du « 3-2-1 » pour vos sauvegardes
C’est votre assurance vie. Si vos données sont chiffrées par un pirate mais que vous disposez d’une copie saine et accessible, le pouvoir de chantage de l’attaquant s’effondre. Pour être efficace, votre politique de sauvegarde doit suivre une logique stricte :
-
3 copies de vos données : Le fichier original et deux sauvegardes.
-
2 supports différents : Par exemple, un serveur local (NAS) et un stockage dans un cloud sécurisé.
-
1 copie hors ligne (Air-gapped) : C’est le point le plus critique en 2026. Une sauvegarde qui n’est pas connectée en permanence au réseau ne peut pas être infectée par le ransomware.
2. Le rempart de la double authentification (MFA)
Le vol d’identifiant est la porte d’entrée de 80 % des cyberattaques. Un mot de passe, aussi complexe soit-il, ne suffit plus à protéger votre parc applicatif.
-
Le principe : Pour se connecter à votre boîte mail ou à votre logiciel de gestion, il faut fournir deux preuves d’identité (un mot de passe + un code reçu sur smartphone ou une clé physique).
-
L’impact : L’activation du MFA (Multi-Factor Authentication) sur l’ensemble de votre panoplie digitale bloque la quasi-totalité des attaques automatisées. C’est la mesure au meilleur rapport coût/efficacité du moment.
3. La culture de la vigilance et l’assurance cyber
La technologie ne peut rien sans l’humain. Votre socle technologique est entre les mains de vos collaborateurs.
-
La formation : Apprenez à vos équipes à détecter les signaux faibles d’un email de phishing dopé à l’IA. Un collaborateur averti est votre meilleur pare-feu.
-
L’assurance cyber : En 2026, ce risque doit être couvert au même titre que l’incendie ou le vol de vos locaux. Une bonne assurance ne paiera pas forcément la rançon, mais elle financera l’intervention des experts en gestion de crise et la remise en route de votre architecture informatique.
🛡️ Le conseil de la rédaction : Notre sélection pour sécuriser votre PME
La cybersécurité ne doit pas être un fardeau technique, mais un socle de confiance. Pour vous aider à passer de la théorie à la pratique, nous avons sélectionné quatre solutions françaises et européennes qui répondent précisément aux enjeux des PME en 2026.
1. Stoïk : Bien plus qu’une cyber-assurance
S’assurer contre le risque numérique est devenu indispensable, mais Stoïk va plus loin. Cette pépite française propose une approche hybride : une assurance solide couplée à un logiciel de scan permanent de vos vulnérabilités.
-
L’atout pour vous : Vous bénéficiez d’une équipe de gestion de crise ultra-réactive en cas d’attaque, tout en réduisant vos risques au quotidien grâce à leurs rapports d’audit simplifiés.
2. Mailinblack : Sécuriser le flux et former l’humain
Le mail reste la porte d’entrée principale des ransomwares. Mailinblack protège votre messagerie contre les spams et les attaques sophistiquées.
-
L’atout pour vous : Leur outil Cyber Coach permet de simuler de fausses attaques de phishing pour former vos collaborateurs de manière ludique. C’est le moyen le plus efficace pour transformer vos salariés en un véritable pare-feu humain.
3. Acronis : La certitude de retrouver ses données
Pour appliquer la règle du 3-2-1 (sauvegarde), Acronis est une référence incontournable. Leurs solutions de sauvegarde « immuable » garantissent que, même si un pirate accède à votre réseau, il ne pourra pas supprimer ou modifier vos copies de sauvegarde dans le Cloud.
-
L’atout pour vous : Une interface centralisée qui vous permet de restaurer l’intégralité de votre système en quelques clics, minimisant ainsi votre perte d’exploitation.
4. NordLayer : Le contrôle des accès en toute simplicité
Avec le développement du télétravail, sécuriser la connexion de vos collaborateurs nomades est une priorité. NordLayer (la version professionnelle de NordVPN) permet de créer un réseau privé sécurisé pour votre entreprise.
-
L’atout pour vous : L’outil facilite l’intégration de la double authentification (MFA) sur tous vos accès distants, bloquant ainsi les tentatives de connexion frauduleuses à votre architecture informatique.
Pourquoi ces outils ?
Cette sélection forme un écosystème défensif complet : vous protégez vos accès (NordLayer), vous filtrez vos communications (Mailinblack), vous garantissez votre continuité d’activité (Acronis) et vous couvrez votre risque financier (Stoïk).
La cybersécurité, nouvel avantage concurrentiel
En conclusion, la montée en puissance des ransomwares ne doit pas paralyser votre ambition numérique. Au contraire, faire de la sécurité un pilier de votre gestion est un signe de maturité et de fiabilité pour vos clients et vos partenaires.
Une PME capable de démontrer la robustesse de son écosystème numérique et la clarté de son plan de reprise d’activité après cyberattaque dispose d’un avantage compétitif majeur. Vous ne vendez pas seulement un produit ou un service, vous vendez la garantie que votre activité est résiliente et que les données de vos clients sont dans un coffre-fort.
Ne subissez pas la transition numérique, sécurisez-la.