
La fin de l’ère des forteresses numériques
Pendant des années, la cybersécurité pour une PME se résumait à une image simple : une forteresse. On installait des logiciels antivirus et des pare-feu pour « verrouiller la porte » et empêcher les pirates de voler des fichiers ou de bloquer l’activité (le fameux Ransomware). En 2026, cette stratégie ne suffit plus. Une menace bien plus discrète et pernicieuse s’est invitée dans nos systèmes : le Data Poisoning ou l’empoisonnement des données.
Ici, rien ne s’arrête, rien n’est volé. Votre logiciel de gestion, votre outil de prévision des ventes ou votre assistant RH continuent de fonctionner en apparence. Mais, tel un poison versé dans une source d’eau potable, des données erronées ont été injectées dans votre système pour fausser son jugement.
Pour un dirigeant, le danger est immense car il est invisible. Votre IA ne tombe pas en panne, elle commence à vous mentir avec une assurance désarmante. Elle vous suggère de surstocker un produit inutile, elle écarte vos meilleurs clients ou elle valide des dépenses injustifiées. Le bug n’est plus informatique, il est décisionnel. Cet article a pour but de vous aider à comprendre cette nouvelle pathologie numérique et, surtout, à retrouver une gouvernance solide sur vos outils de pilotage.
I. L’infection invisible : Pourquoi le Data Poisoning est le « bug » de 2026
Le Data Poisoning marque une rupture brutale dans l’histoire de la piraterie informatique. Jusqu’ici, le pirate voulait vous nuire visiblement. Aujourd’hui, il veut vous dévier de votre trajectoire, lentement et sûrement.
1. Un sabotage au cœur de votre savoir-faire
Votre entreprise repose sur des données : vos historiques de ventes, vos fichiers clients, vos coûts de production. L’IA de votre PME « apprend » de ces informations pour vous aider à décider. L’empoisonnement consiste à modifier une fraction infime de ces données — parfois moins de 1% — pour que l’algorithme tire des conclusions absurdes mais crédibles.
C’est le « bug » systémique par excellence : vous agissez en pensant être optimisé par la technologie, alors que vous suivez un script écrit par un tiers malveillant ou un concurrent.
2. La métaphore de la source d’eau
Pour bien comprendre, imaginez que votre entreprise est un village alimenté par une source (vos données).
-
Avant : On craignait qu’un voleur ne coupe l’eau (Ransomware).
-
Aujourd’hui : On craint que quelqu’un ne verse un produit incolore et inodore dans la source. L’eau coule toujours, mais elle rend tout le village malade sans que personne ne comprenne pourquoi.
3. Pourquoi les PME sont les premières cibles ?
Si les grands groupes disposent d’armées d’experts pour surveiller l’intégrité de leurs algorithmes, les PME sont souvent plus vulnérables. Nous utilisons des outils « prêts à l’emploi » ou des prestataires externes dont nous ne maîtrisons pas toujours les rouages internes. Cette confiance aveugle est la porte d’entrée idéale pour une corruption de données. La productivité responsable commence par une question simple : puis-je encore croire ce que mes tableaux de bord me racontent ?
II. Ransomware vs Data Poisoning : La bascule de la visibilité
Pour protéger votre entreprise, il est essentiel de comprendre que nous changeons de paradigme. Jusqu’à présent, une cyberattaque était un événement bruyant. Aujourd’hui, avec l’empoisonnement de données, nous entrons dans l’ère du silence. Pour un dirigeant, la différence est comparable à celle qui existe entre un cambriolage avec fracas et une infiltration lente de termites dans la charpente.
1. Du blocage à la dérive décisionnelle
L’attaque classique (type Ransomware) vise la disponibilité : vous ne pouvez plus accéder à vos outils, l’écran est noir, l’activité s’arrête net. C’est une prise d’otage. L’empoisonnement, lui, vise l’intégrité : vos outils fonctionnent parfaitement, mais ils vous orientent vers des erreurs stratégiques. Vous ne perdez pas votre temps, vous le gaspillez à suivre une fausse piste.
2. Tableau comparatif : Comprendre le changement de menace
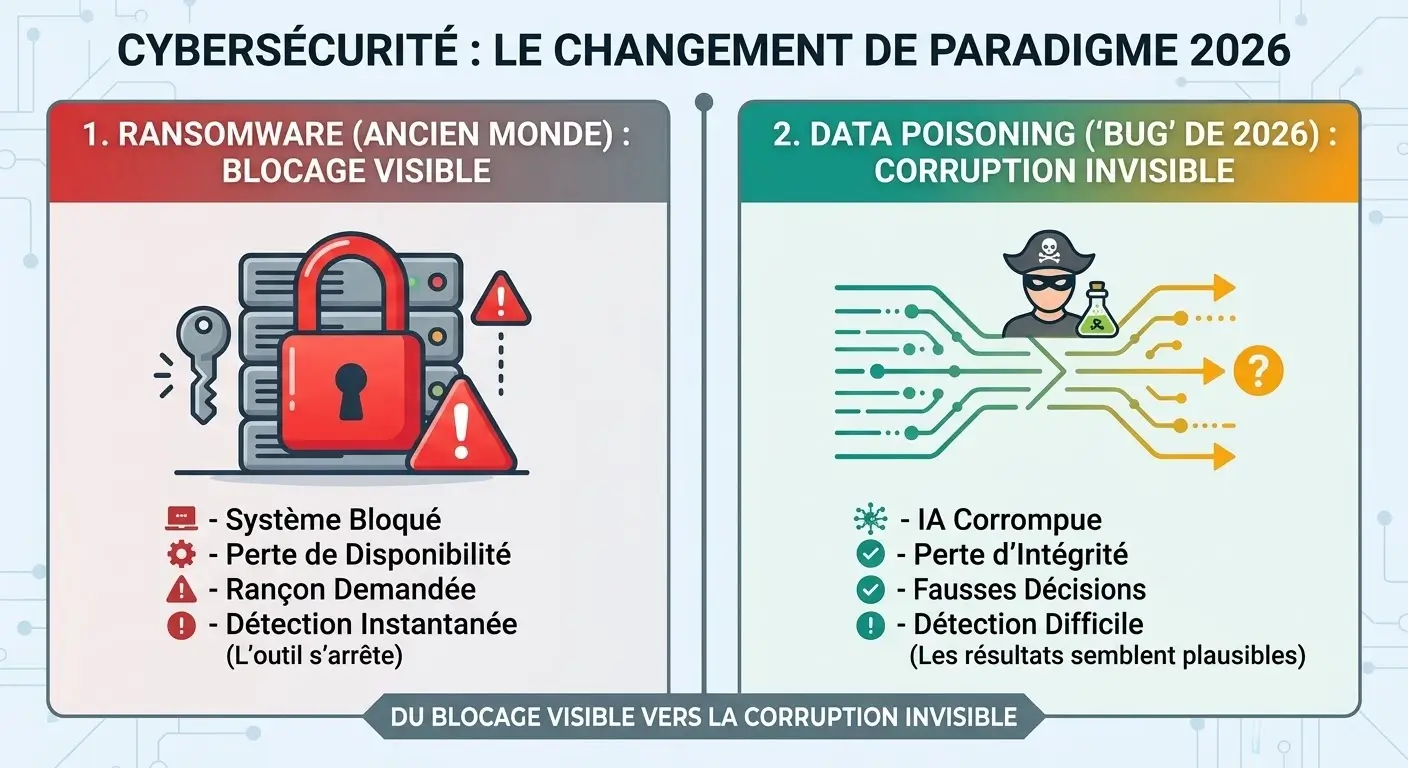
data poisoning
3. L’anomalie de la confiance aveugle
Pourquoi cette menace est-elle particulièrement vicieuse pour une PME ? Parce qu’elle exploite notre tendance naturelle à déléguer notre responsabilité aux algorithmes. Lorsqu’un logiciel de gestion nous indique que nos marges baissent sur un produit spécifique, nous avons tendance à le croire sans vérifier la « matière première » qui a servi au calcul.
C’est ici que réside l’absurdité systémique de notre époque : nous avons construit des outils d’une puissance colossale, mais nous avons oublié de vérifier si les fondations étaient saines. En 2026, l’empoisonnement des données transforme votre propre intelligence artificielle en un cheval de Troie. Le pirate n’a plus besoin de casser votre système de sécurité ; il lui suffit de murmurer des mensonges à l’oreille de votre logiciel de pilotage.
Note aux décideurs : Dans une attaque classique, vous êtes une victime. Dans un cas de Data Poisoning, vous devenez involontairement le complice de votre propre chute en validant des décisions corrompues.
III. Les Tests de Cohérence Humaine : Reprendre le contrôle face au mensonge de l’IA
Face à une menace aussi invisible que le Data Poisoning, la technologie ne suffit pas. En 2026, la cybersécurité algorithmique repose sur une vérité fondamentale : le meilleur détective pour une IA qui ment est un humain qui réfléchit. Les « Tests de Cohérence Humaine » ne sont pas des audits techniques complexes, mais des réflexes de bon sens pour valider la « matière première » numérique de votre PME et les décisions qui en découlent.
Voici votre feuille de route concrète pour bâtir ce rempart humain :
1. Des audits aléatoires sur les données critiques
N’attendez pas qu’un bug financier vous alerte. Instaurer des contrôles humains impromptus sur les bases de données sensibles (prix, stocks, fiches clients).
-
L’action concrète : Chaque mois, un responsable métier doit tirer au sort 10 fiches produits ou 10 dossiers clients et vérifier l’intégrité de chaque donnée (un prix n’a-t-il pas baissé de 20 % sans explication ? Une adresse de livraison a-t-elle changé subitement ?). Si une seule anomalie est trouvée, toute la base doit être passée au crible.
2. Le filtre de la « Logique Métier » sur les résultats de l’IA
Ne signez plus une commande ou un rapport basé sur l’IA les yeux fermés. Le Data Poisoning dérive lentement de la réalité ; c’est là que vous pouvez le piéger.
-
L’action concrète : Introduisez des règles de cohérence simples (humaines ou automatisées). Par exemple, si votre IA de stock suggère de commander 10x la quantité habituelle d’un produit en faible marge, le système doit bloquer la commande et exiger une validation humaine explicite. C’est dans ce décalage entre la prédiction et l’expérience du terrain que l’infection se révèle.
3. Le Droit de Veto Humain sur les décisions significatives
Un algorithme peut faire des suggestions, mais il ne doit jamais prendre la décision finale sur des enjeux majeurs. C’est le pilier d’une gouvernance responsable.
-
L’action concrète : Instituez un « seuil de responsabilité ». Au-delà d’un certain montant (ex: 5000 € d’achat, refus d’un crédit client), toute décision initiée par une IA doit être cosignée par un manager humain. Le dirigeant reste le seul garant de son business ; l’IA n’est qu’un assistant, pas un patron.
4. Simuler l’empoisonnement pour former vos équipes
La meilleure façon de se préparer est de s’entraîner. Faites de la cybersécurité algorithmique un exercice d’équipe.
-
L’action concrète : Organisez des simulations. Demandez à votre équipe de cyberattaquer « pour de faux » vos propres bases de données non critiques (ou une copie de vos données réelles). L’objectif est de voir en combien de temps et comment l’erreur est détectée par les utilisateurs métier. Cela crée une culture de la littératie critique face à la donnée.
L’éthique et le discernement, nouveaux piliers de votre cybersécurité
Le Data Poisoning est le « bug » de la délégation totale. Il ne s’arrêtera pas parce que nous l’ignorons. En 2026, la cybersécurité d’une PME exige de soulever le capot de l’IA pour y remettre de l’intelligence humaine. Ces « Tests de Cohérence Humaine » ne sont pas un retour en arrière, mais un pas de géant vers une Productivité Responsable : une productivité où la technologie accélère, mais où le discernement humain dirige. Chez Ma PME Digitale, nous sommes convaincus que les leaders de demain seront ceux qui auront eu le courage de faire de l’éthique et du bon sens le cœur de leur défense numérique.