
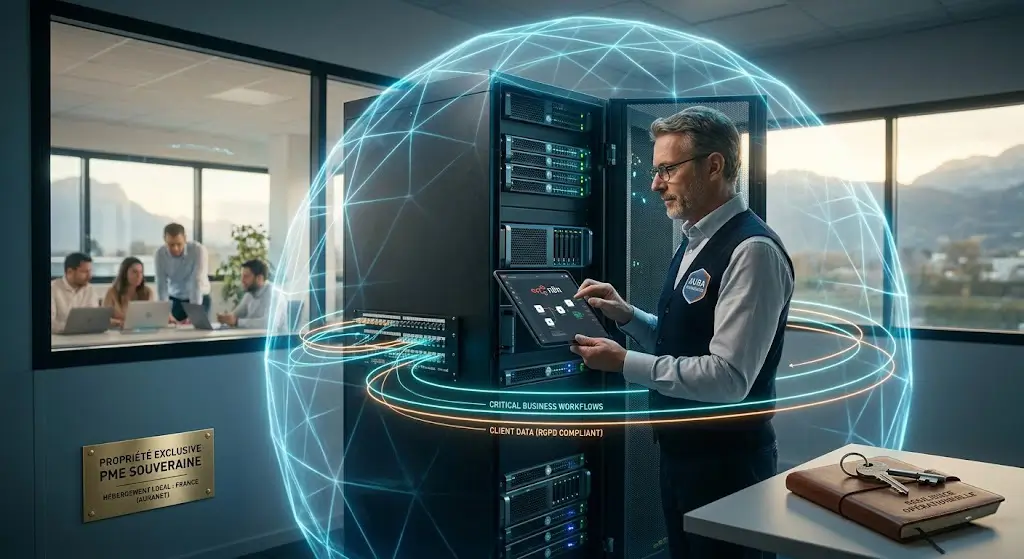
La moelle épinière de votre entreprise ne doit pas vivre ailleurs
Imaginez votre PME comme un organisme biologique complexe. Si l’automatisation des flux est la moelle épinière qui relie chacun de vos organes — votre comptabilité, votre CRM, votre logistique — alors la question de son emplacement devient une question de survie. En 2026, accepteriez-vous que votre propre système nerveux soit hébergé, géré et surveillé par une entité tierce dont vous ne possédez ni les clés, ni le code, ni la garantie de pérennité ?
C’est pourtant ce que font des milliers de dirigeants en confiant l’intégralité de leur « intelligence opérationnelle » à des plateformes Cloud centralisées. Sous couvert d’une simplicité de façade, nous avons glissé vers une forme de colonisation numérique. Chaque clic sur un outil de connexion automatique nous rend un peu plus dépendants d’algorithmes opaques et de juridictions étrangères.
À l’heure où la donnée est devenue l’actif immatériel n°1, la véritable Productivité Responsable ne peut plus se satisfaire du « confort » de la dépendance. L’auto-hébergement (ou self-hosting) de vos outils d’orchestration, comme n8n, n’est plus un débat technique pour ingénieurs passionnés : c’est un acte de résistance et de protection de votre savoir-faire. Reprendre le contrôle de ses flux, c’est s’assurer que le secret de vos processus ne s’évapore pas dans un nuage hors de portée. Cet article vous propose de sortir du somnambulisme technologique pour rebâtir une architecture de la confiance, chez vous.
I. Le piège du SaaS : De la dépendance à la « Colonisation de données »
Le confort est la drogue la plus puissante du XXIe siècle. Pour un dirigeant de PME, l’offre « Software as a Service » (SaaS) — ces logiciels accessibles par simple abonnement — ressemble à une bénédiction. On ne « construit » plus son infrastructure, on la loue. On ne gère plus de serveurs, on achète des accès. C’est la promesse d’une informatique sans friction, où tout se connecte en trois clics. Mais cette promesse a révélé son revers clinique : elle a instauré une forme de colonisation numérique silencieuse, où l’entreprise ne possède plus ses outils, mais finit par être possédée par eux.
1. L’architecture de la soumission : Le « Confort-Industriel »
Le premier étage de ce piège est psychologique. Des plateformes comme Zapier ou Make ont bâti leur succès sur une interface séduisante et une promesse de simplicité quasi enfantine. C’est ce que nous pourrions appeler le « Confort-Industriel ». En éliminant la barrière technique, ces outils ont éliminé la réflexion sur la structure.
Pour une PME, confier ses flux à un tiers Cloud, c’est accepter de devenir un locataire de sa propre intelligence. Vous ne bâtissez pas un système ; vous louez un droit de passage. Dans cette configuration, le dirigeant perd la vision d’ensemble. L’entreprise devient un agrégat de briques logicielles déconnectées de son contrôle réel, reliées par des « ponts » dont elle n’est pas propriétaire. Cette architecture de la soumission transforme le système d’information en une boîte noire : l’information entre, ressort, mais ce qui se passe à l’intérieur — la logique pure de votre business — échappe à votre audit.
2. La « Moelle Épinière » déportée : Le risque systémique
Lorsqu’une PME automatise ses processus de facturation, de gestion de stocks ou de relation client via une plateforme SaaS centralisée aux États-Unis, elle déporte sa moelle épinière opérationnelle. Si le serveur de votre prestataire subit une panne ou, plus grave, si une décision politique (telle que l’application du Cloud Act) impose une restriction d’accès, votre entreprise s’arrête instantanément.
Ce n’est pas une simple panne informatique ; c’est une paralysie systémique. Contrairement à un logiciel installé « chez vous », dont vous pouvez maintenir l’activité même sans connexion internet, le SaaS est une perfusion constante. Si le prestataire coupe le flux, la PME meurt cliniquement. Ce risque de dépendance radicale est souvent ignoré au profit de l’économie de quelques heures de maintenance. Or, pour une PME, la résilience devrait être la priorité absolue. Confier ses flux critiques à un tiers, c’est accepter que l’avenir de sa structure dépende du bon vouloir commercial et politique d’un géant de la tech situé à 6 000 km.
3. La colonisation de la donnée : Votre savoir-faire comme matière première
Le véritable scandale de la colonisation numérique réside dans l’exploitation invisible de vos données. La donnée n’est plus seulement une information de gestion ; elle est la matière première pour l’entraînement des intelligences artificielles.
Chaque fois que vos flux transitent par des plateformes propriétaires, ces dernières ne se contentent pas de « transporter » l’information. Elles l’analysent, la catégorisent et l’utilisent pour affiner leurs propres modèles prédictifs. Sans même le savoir, vous financez et alimentez les algorithmes qui, demain, pourraient proposer des solutions concurrentes à vos propres clients.
C’est le paradoxe du « Miroir Social » : la technologie que vous achetez pour être plus efficace est la même qui vous dépouille de votre spécificité. En SaaS, vous n’êtes plus seulement le client ; vous êtes le fournisseur involontaire de données d’entraînement. Votre savoir-faire, vos habitudes de gestion, vos cycles de vente deviennent une donnée statistique anonymisée qui enrichit des modèles d’IA globaux. En perdant la propriété physique de l’outil (l’hébergement), vous perdez la propriété intellectuelle de votre organisation.
4. Le piège économique : L’inflation de la « rente numérique »
Le modèle SaaS repose sur la récurrence, donc sur une rente. Pour une PME, le coût d’entrée est faible, mais le « coût de sortie » est astronomique. Une fois que l’intégralité de vos processus est branchée sur une plateforme comme Zapier, le changer devient un cauchemar technique et humain. C’est ce qu’on appelle le Lock-in technologique.
Profitant de cette captivité, les géants du Cloud ont instauré en 2026 une politique tarifaire agressive. Les prix d’abonnement ne sont plus indexés sur la valeur ajoutée réelle, mais sur votre degré de dépendance. Chaque nouvelle automatisation, chaque nouveau « step » de workflow augmente votre facture mensuelle sans que vous n’ayez aucun levier de négociation. Pour une PME, cette charge fixe devient un boulet financier. À l’inverse, l’auto-hébergement (que nous verrons en partie II) permet de décorréler le volume d’activité du coût technologique. En restant en SaaS, vous acceptez de payer une taxe sur votre propre croissance.
5. La souveraineté juridique : L’ombre portée du Cloud Act
Enfin, il existe un angle mort majeur pour les dirigeants français : la juridiction. Même si votre prestataire SaaS possède des centres de données en Europe, s’il s’agit d’une entreprise américaine, vos flux tombent sous le coup du Cloud Act. Cela signifie que les autorités américaines peuvent, en théorie, demander l’accès à l’intégralité de vos processus et données clients sans que vous en soyez informé.
Dans un monde où la guerre économique est la norme, cette vulnérabilité est inacceptable. Vos processus d’innovation, votre base client, vos marges — tout est exposé. L’illusion de la sécurité du Cloud ne résiste pas à l’analyse géopolitique. Pour une PME française, la seule protection réelle est de s’assurer que l’outil de gestion vit sur une infrastructure soumise exclusivement au droit français et européen.
II. L’Auto-hébergement démystifié : Reprendre les clés de la maison
Le terme « auto-hébergement » (ou self-hosting) traîne encore derrière lui une imagerie poussiéreuse : celle d’un serveur bruyant caché dans un placard, géré par un technicien solitaire en marge de l’entreprise. En 2026, cette vision est une erreur de diagnostic. L’auto-hébergement moderne est devenu une pratique de haute couture technologique, accessible et fluide, permettant de réinstaller l’outil au cœur de la cité souveraine.
1. La fin du nomadisme numérique : Devenir propriétaire de son socle
Le « Cloud » n’est pas un nuage ; c’est l’ordinateur de quelqu’un d’autre. Lorsque vous utilisez une solution d’automatisation en SaaS, vous êtes un nomade qui dépose ses bagages les plus précieux dans le hall d’un hôtel international. Vous profitez du service, certes, mais vous n’avez aucune autorité sur les murs.
Passer à l’auto-hébergement, c’est décider de devenir « sédentaire » sur un territoire que vous contrôlez. Concrètement, pour une PME en 2026, cela signifie louer une instance privée (un VPS ou un serveur dédié) auprès d’un hébergeur souverain et local (comme OVHcloud ou Scaleway). L’outil d’orchestration — n8n dans notre cas d’étude — n’est plus une adresse URL partagée avec des millions d’autres utilisateurs ; il devient une application résidente, installée sur votre propre infrastructure.
2. La « Bulle de Confiance » : Sanctuariser la circulation de la donnée
L’intérêt majeur de cette approche réside dans la création d’une bulle de confiance. Dans un modèle classique, chaque fois que vous automatisez une tâche, vos données clients, vos chiffres de ventes ou vos secrets de fabrication quittent votre entreprise pour être traités sur les serveurs du prestataire (souvent situés hors Europe), avant de revenir vers vous. Chaque transfert est une faille potentielle, une zone d’ombre où l’information est vulnérable.
En auto-hébergeant votre assistant invisible, le flux reste interne. L’information circule entre vos différents logiciels (votre CRM, votre comptabilité, votre outil de production) au sein d’un tunnel sécurisé que vous avez vous-même configuré. Vous n’envoyez plus vos données au service ; vous faites venir le service à vos données. C’est le passage d’une informatique de diffusion à une informatique de rétention. Pour le dirigeant, c’est la garantie clinique que le savoir-faire de la PME ne s’évapore pas par des fuites invisibles.
3. L’effondrement de la barrière technique : Le « One-Click » souverain
Le principal argument des défenseurs du SaaS est la simplicité. Or, en 2026, cet argument est devenu caduc. Les hébergeurs européens ont compris que la souveraineté ne devait pas être une punition technique. Aujourd’hui, déployer son propre n8n ne demande plus de lignes de code complexes.
Grâce aux technologies de conteneurisation (comme Docker) et aux marchés d’applications des hébergeurs, l’installation se fait en quelques minutes via des interfaces simplifiées. Le dirigeant n’a plus besoin d’un ingénieur système à temps plein ; il a besoin d’un architecte de confiance. Cette accessibilité nouvelle rend l’indépendance possible pour toutes les structures, de la TPE à la PME industrielle. La barrière n’est plus technologique, elle est désormais purement psychologique : elle réside dans la volonté de reprendre les clés de la maison plutôt que de se contenter d’un badge d’accès temporaire.
4. Découpler la croissance du coût : L’économie de la possession
Enfin, l’auto-hébergement est un acte de productivité responsable sur le plan financier. Le modèle économique des géants de l’automatisation (Zapier, Make) repose sur une tarification au volume : plus vous réussissez, plus vous automatisez, et plus vous payez. C’est une taxe sur votre propre agilité.
À l’inverse, posséder sa propre instance de n8n permet de décorréler votre activité de votre facture technologique. Que vous lanciez 10 ou 10 000 automatisations par jour, le coût de votre serveur reste fixe. Vous investissez dans un capital (votre infrastructure) plutôt que de subir une charge d’exploitation exponentielle. Pour une PME, c’est la fin de la « rente numérique ». Vous reprenez le contrôle de vos marges en cessant de financer les dividendes des géants de la Silicon Valley avec chaque petite tâche automatisée de votre quotidien.
III. Sécurité et RGPD : Faire de la contrainte une arme de vente
Dans l’imaginaire collectif du dirigeant, le RGPD est une pathologie administrative : une suite de formulaires arides, de contraintes techniques et de risques juridiques pesants. En 2026, cette vision est une erreur de lecture. La sécurité des données n’est plus un « centre de coût » ou une obligation légale subie ; elle est devenue la devise de la confiance.
Pour une PME, l’auto-hébergement de ses flux d’automatisation transforme cette contrainte en une arme de vente offensive. Dans un monde saturé de fuites de données et d’opacité algorithmique, la souveraineté est le nouveau luxe.
1. Le RGPD « par design » : En finir avec l’hypocrisie du Cloud
La plupart des entreprises pratiquent aujourd’hui un « RGPD de façade » : elles affichent des bandeaux de cookies mais ignorent superbement que leurs flux d’automatisation (Zapier, Make) transfèrent les données personnelles de leurs clients vers des serveurs extracommunautaires. C’est une bombe à retardement juridique.
-
La transparence radicale : En auto-hébergeant votre instance n8n sur un serveur souverain, vous pratiquez le Privacy by Design. Vous ne « tentez » pas d’être conforme ; vous l’êtes par nature.
-
L’audit simplifié : Si un client ou une autorité de régulation vous interroge sur le parcours d’une donnée, votre réponse est clinique : « La donnée entre ici, elle est traitée par notre automate sur notre serveur à Strasbourg, et elle ne quitte jamais notre périmètre. » Cette clarté est impossible avec une stack logicielle éparpillée sur le Cloud mondial.
2. Le « Sceau de Souveraineté » : Un argument commercial majeur
En 2026, vos clients — qu’ils soient des particuliers ou d’autres entreprises (B2B) — sont devenus méfiants. Ils savent que leurs données sont la matière première des IA géantes. Faire de la souveraineté numérique un argument de vente, c’est se positionner comme un partenaire éthique.
« Nous ne traitons pas vos données, nous les protégeons. »
Ce slogan ne peut être porté que par celui qui possède ses outils. En garantissant que vos automatisations sont internes, vous créez une asymétrie compétitive face aux grands groupes qui, eux, sont souvent prisonniers de contrats globaux avec des géants du Cloud. Votre agilité de PME vous permet d’offrir une garantie de confidentialité que les colosses ne peuvent plus promettre. C’est le passage de la « sécurité subie » à la sécurité comme actif immatériel.
3. Pédagogie du risque : L’assurance-vie du dirigeant
Que se passe-t-il si votre prestataire d’automatisation américain change ses conditions générales d’utilisation (CGU) du jour au lendemain pour s’autoriser à « analyser » vos flux ? Ou s’il fait l’objet d’un rachat par un concurrent direct de votre secteur ?
-
L’immunité contractuelle : Avec l’auto-hébergement, vous êtes immunisé contre les soubresauts du marché mondial de la tech. Vous n’avez pas signé un contrat d’adhésion léonin ; vous avez bâti votre propre infrastructure.
-
La résilience opérationnelle : La sécurité, c’est aussi la capacité à ne pas disparaître. Posséder son automate, c’est s’assurer que même en cas de crise géopolitique majeure ou de rupture des câbles transatlantiques, votre « moelle épinière » numérique continue de battre. C’est la définition même de la Productivité Responsable.
Conclusion de l’Épisode 2 : Le choix de la résilience
La souveraineté n’est pas un luxe d’informaticien, c’est une assurance vie pour le dirigeant. En 2026, l’indépendance technologique est le socle sur lequel repose toute la valeur d’une PME. En reprenant les clés de votre « maison numérique » via l’auto-hébergement, vous cessez d’être un locataire précaire pour devenir un propriétaire résilient. Vous ne subissez plus la technologie comme un miroir déformant de vos faiblesses, mais vous l’utilisez comme un bouclier pour vos ambitions.
🚀 À suivre dans l’Épisode 3
Maintenant que votre infrastructure est sécurisée et que vos données sont « chez vous », une nouvelle frontière s’ouvre. Comment injecter de la puissance dans ces flux sans trahir cette souveraineté fraîchement acquise ?
Dans notre prochain volet, nous explorerons l’étape ultime : « IA Locale : Comment intégrer l’intelligence artificielle dans vos processus sans que vos secrets ne quittent vos serveurs. »